Dein API-Check kann den Browser-Cookiespeicher teilen.
Wähle geteilten oder isolierten Requestzustand vor einer Unabhängigkeitsaussage.
Übersetzte Ausgabe. Technische Kennungen bleiben in ihrer ursprünglichen Form.
Ein Test öffnet eine angemeldete Seite und liest danach per API. Man vermutet eine andere Identität, weil kein Button beteiligt war. In Playwright kann der zugehörige Requestkontext Browsercookies teilen. API bedeutet nicht automatisch unabhängige Authentifizierung.
Dieser Leitfaden nutzt APIRequestContext, lokalen Server und erfundenes demo_session-Cookie. Kein echter Zugang oder Account. Wir zeigen Speichergrenzen, keine Umgehung von Zugriffsregeln.
Identifiziere den Requestkontext
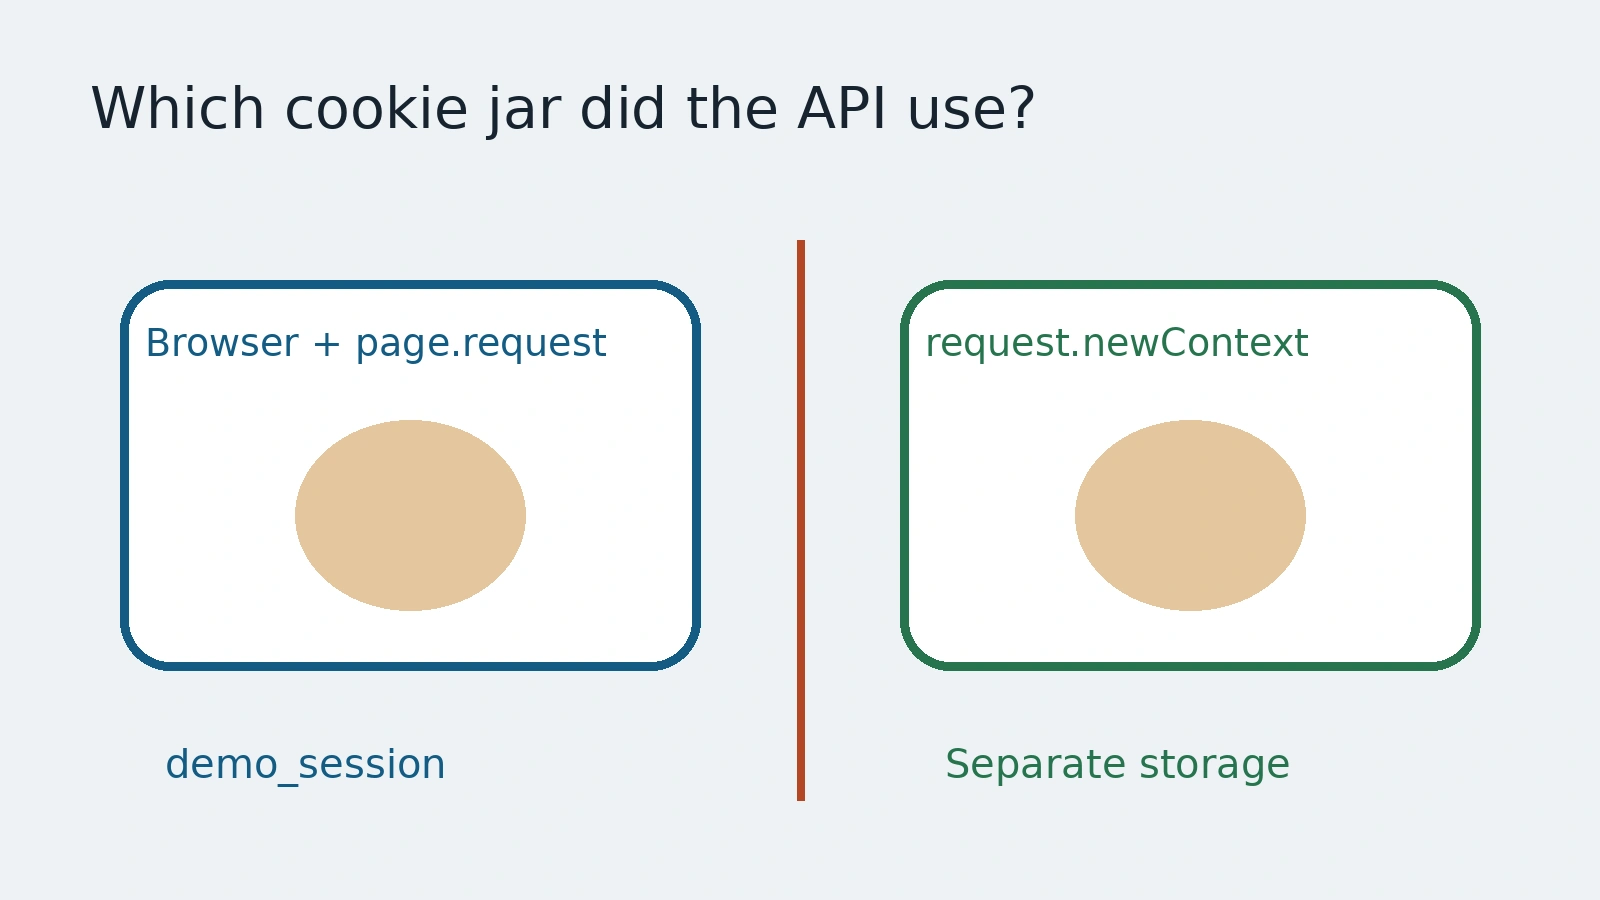
browserContext.request und page.request teilen Browsercookies. Requests nutzen sie, Antworten können sie aktualisieren. Das ist für bewusst gemeinsame Sitzungen hilfreich, verändert aber die Interpretation.
request.newContext hat eigenen Speicher. Wähle es für unabhängigen Zustand. Isolation ist Einrichtung, kein Label nach passender Antwort.
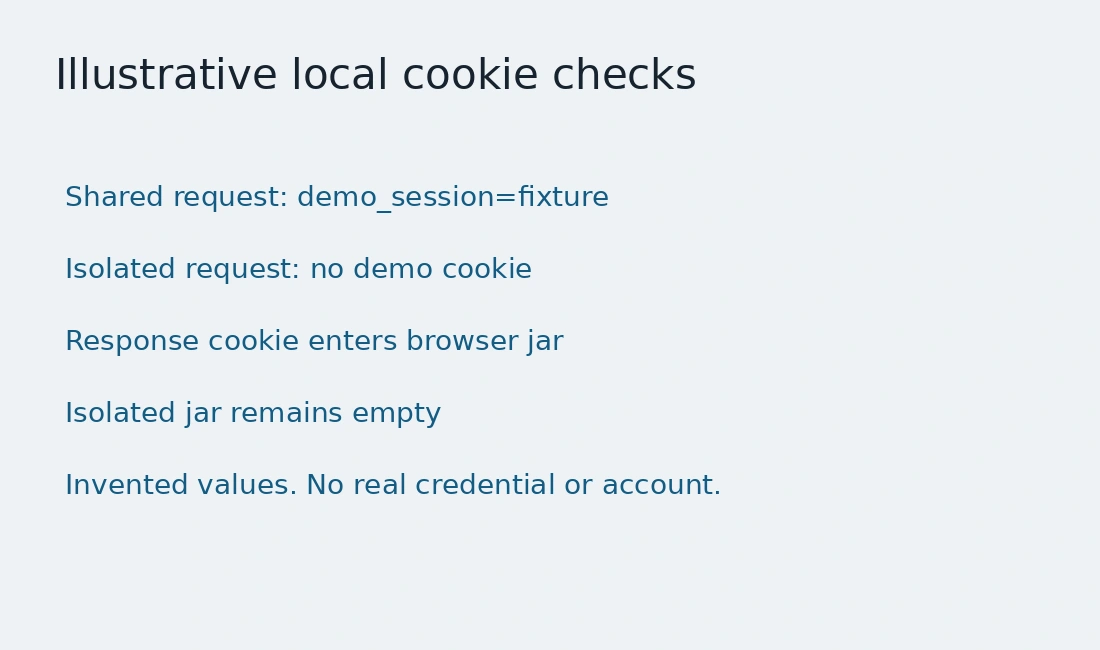
const shared = await page.request.get('http://localhost:4181/who');
expect(await shared.text()).toBe('demo_session=fixture');

const isolated = await request.newContext();
try {
  const response = await isolated.get('http://localhost:4181/who');
  expect(await response.text()).toBe('no demo cookie');
} finally {
  await isolated.dispose();
}
Lokaler Server und vorhandenes erfundenes Cookie werden vorausgesetzt. Importiere request und expect aus Playwright. Der Server meldet nur das kontrollierte Cookie. Veröffentliche keine echten Sitzungsheader.
Definiere Unabhängigkeit
Eine gemeinsame Anfrage kann den Ausgang über einen anderen Lesepfad prüfen, mit gleicher Identität. Das kann ein unabhängiger Ergebnischeck sein, aber kein anderer Benutzer oder anonymer Client. Benenne Lesepfad, Identität, Speicher oder Autorisierung.
Ein Kontext ohne Cookie ist eine andere Einrichtung. Ohne echten Endpunkt und erwartete Antwort belegt er keine Abmeldepolitik. Unser Server liefert eine erfundene Zeichenfolge, keine Zugriffszertifizierung.
Kopierter Zustand ändert die Bedeutung. Eine kopierte Sitzung ist nicht anonym. Auch leere Cookies können konfigurierte Header oder Zugangsdaten begleiten. Prüfe die gesamte Einrichtung.
Mache Antwortwirkungen sichtbar
Cookie-Sharing wirkt in beide Richtungen. Ein gemeinsamer Response kann Cookies für spätere Browseraktionen setzen. Vorbereitung ändert womöglich mehr als einen Serverdatensatz.
Der lokale Check setzt ein zweites erfundenes Cookie per Antwort und findet es im Browser. Der isolierte Kontext bleibt getrennt. Das ist Mechanik, keine Aussage über alle Sitzungsmodelle.
Schließe Wegwerfkontexte. Die API beschreibt gespeicherte Responsekörper und dispose zur Freigabe. Lies die nötigen Belege vor der Entsorgung.
Schreibe die Identitätsgrenze auf
Notiere Requestobjekt, Anfangszustand, Antwortcookies und erwartete Identität. Nutze erlaubte Testzugänge und veröffentliche keine Zustandsdateien oder Zugriffsheader.
AnyTest beschreibt Erkundung und Tests zur Prüfung. Frage nach gemeinsamer Sitzung oder bewusst getrenntem Zustand. Keine konkrete AnyTest-Implementierung wird behauptet. Unabhängigkeit muss die Grenze nennen, nicht nur den Transport.
Häufige Fragen
Hat page.request einen separaten Cookiespeicher?
Nein. Es teilt Cookies mit dem zugehörigen Browserkontext.
Beweist Isolation automatisch anonymen Zugriff?
Nein. Vollständige Einrichtung und Erwartungen des echten Endpunkts müssen feststehen.